SIMUSTRIKE
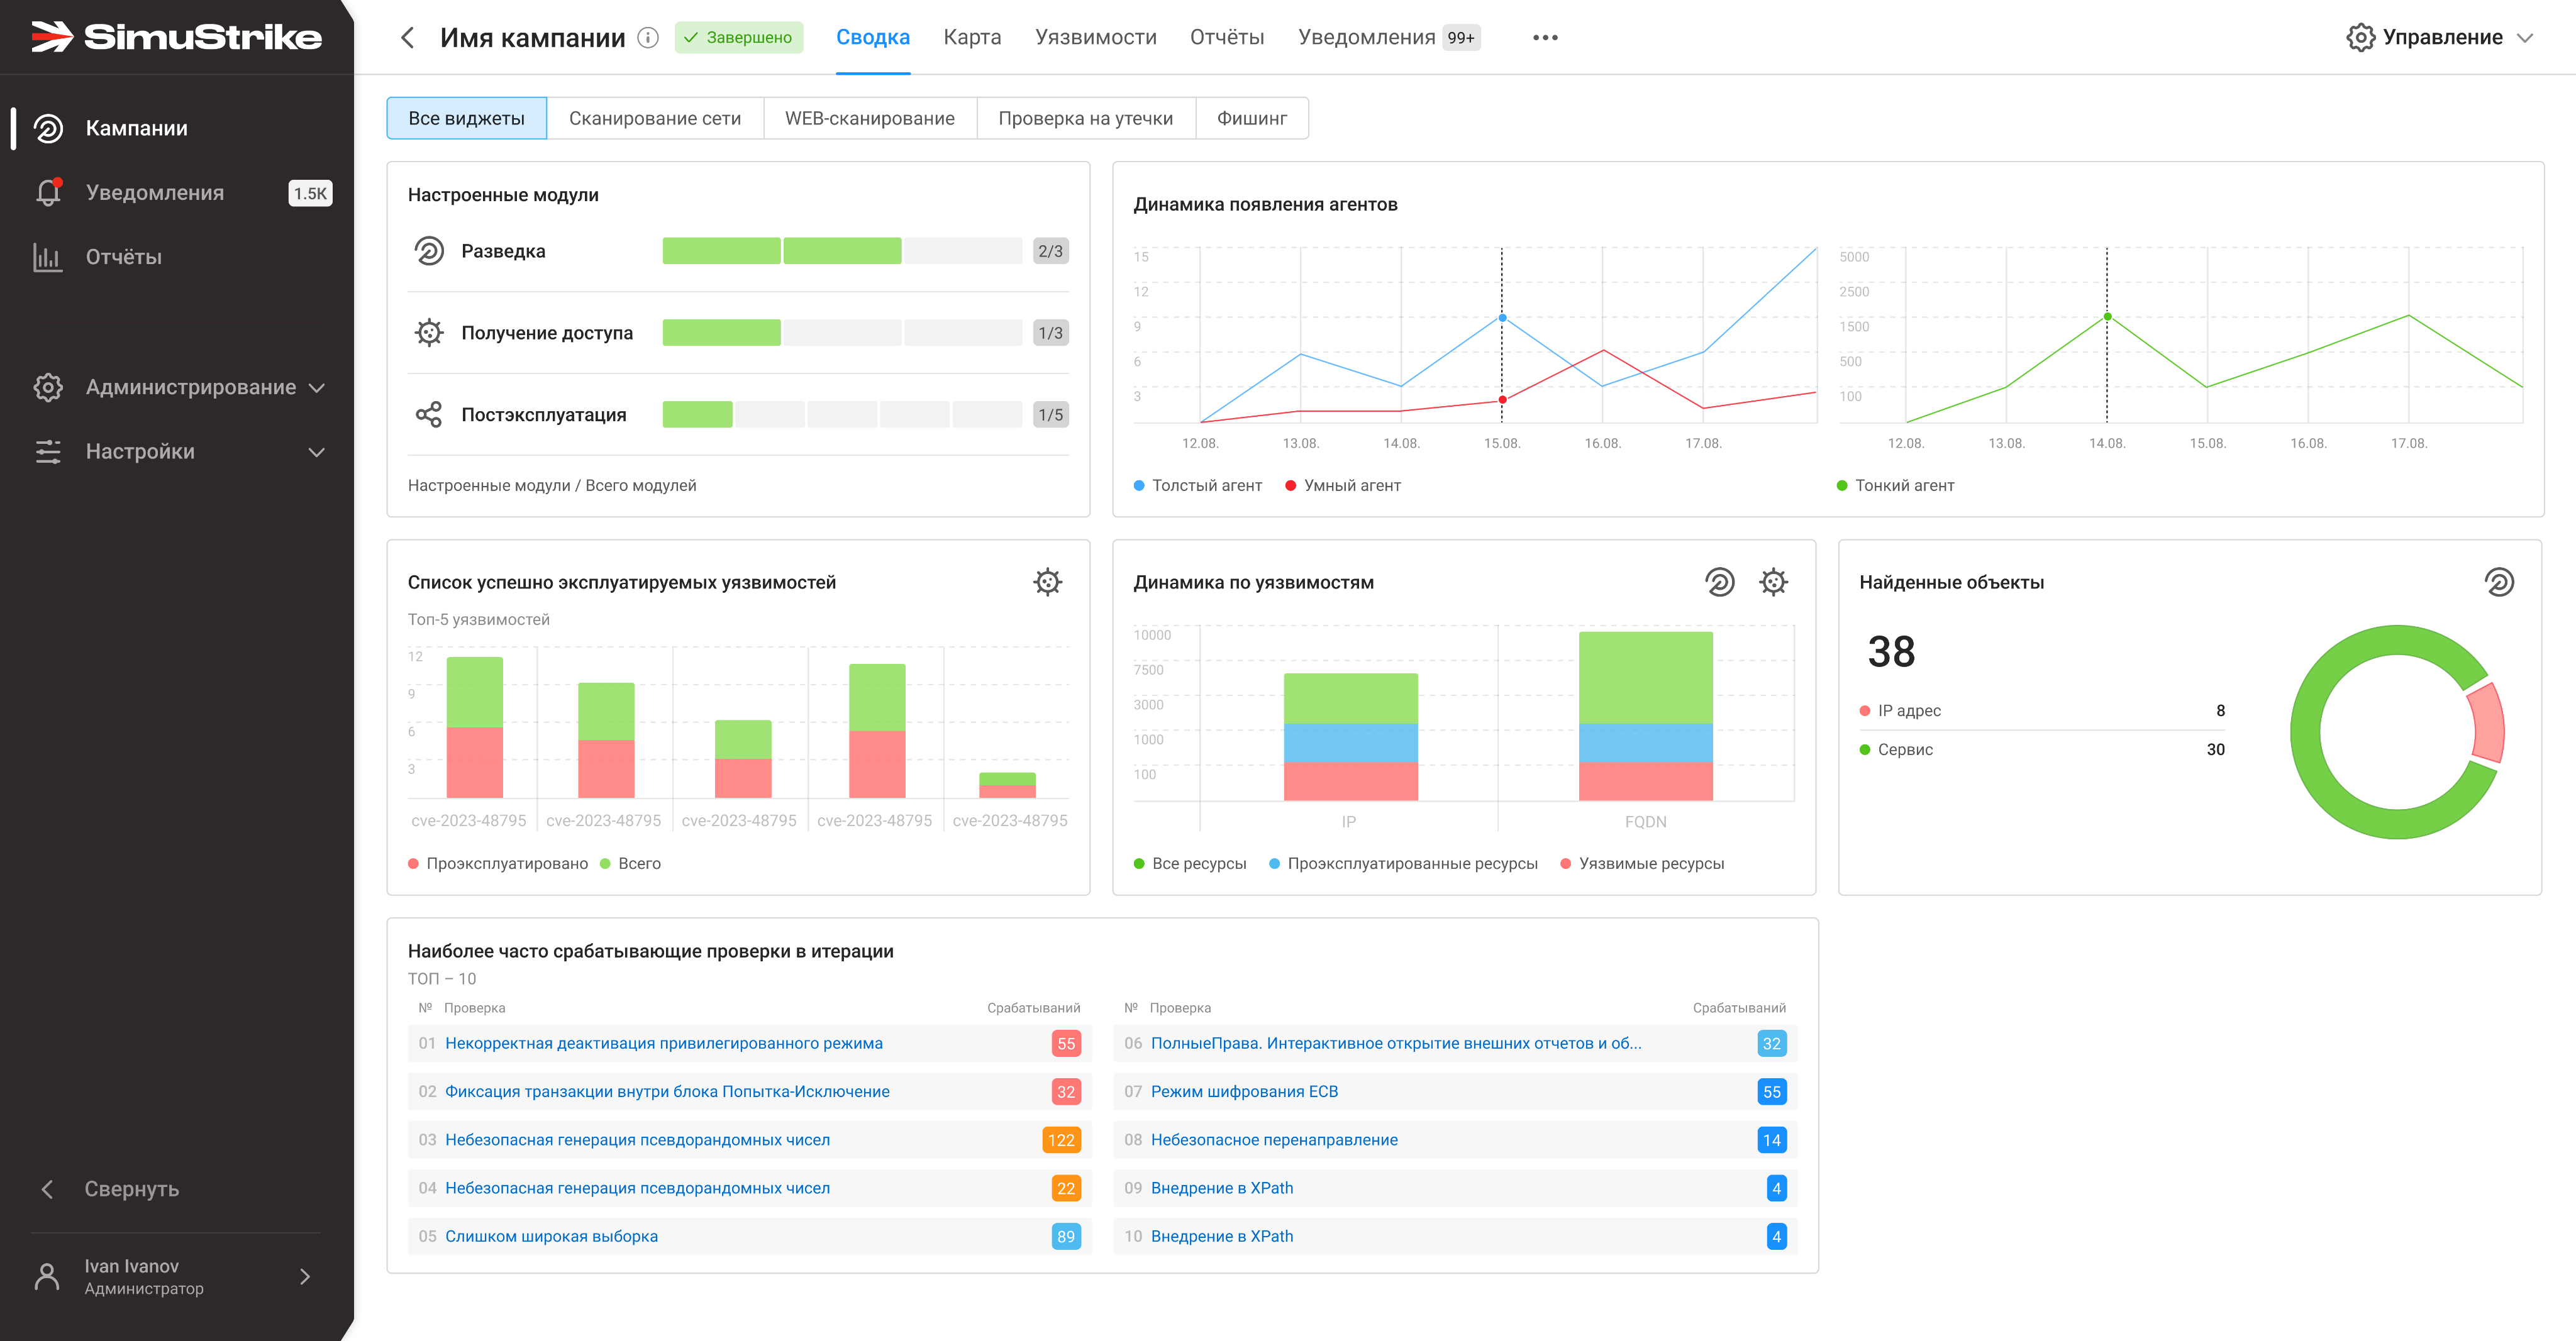
SIMUSTRIKE автоматизирует проверку защищённости: обнаруживает активы и уязвимости, моделирует кибератаки, строит цепочки компрометации и формирует приоритетный план исправлений.
«Лаборатория безопасности» является официальным партнёром компании «Газинформсервис» и готова осуществить поставку и внедрение платформы моделирования атак и проверки защищённости SIMUSTRIKE.
Назначение SIMUSTRIKE
SIMUSTRIKE автоматизирует проверку защищённости: обнаруживает активы и уязвимости, моделирует кибератаки, строит цепочки компрометации и формирует приоритетный план исправлений.
Конструктор комплексных проверок
Атомарные задания
Отдельные задания выполняются изолированно в Docker-контейнерах, входные данные проходят автоматическую валидацию.
Сценарии и шаблоны
Конструктор связывает задания, передаёт результаты между ними и использует манифесты для построения Kill Chain.
Исполнение
Параллельная обработка дополняется разрешением зависимостей, обработкой ошибок и повторными вызовами.
Цикл автоматизированного тестирования
Разведка и оценка
Обнаружение активов, поиск уязвимостей и ошибочных настроек.
Проверка воздействия
Контролируемая эксплуатация, моделирование перемещения и анализ возможных последствий.
Завершение
Возврат систем в исходное состояние, рекомендации и приоритизация исправлений.
От цепочки атаки к исправлениям
Визуальные связи показывают точки компрометации, первопричины и потенциальный ущерб. Векторы сопоставляются с MITRE ATT&CK. Технический отчёт объединяет хосты, последовательность действий, CVE и мисконфигурации. Приоритет учитывает применимость эксплуатации в данной среде, доступность извне и бизнес-последствия.
Кампании и разграничение доступа
Проверки под конкретный сценарий
Руководство описывает многоэтапные кампании и отдельные сценарии внутреннего нарушителя. Проверки можно комбинировать, чередовать и запускать длительно для контроля средств защиты.
Роли пользователей
Владелец, администратор, пользователь и аудитор получают разные полномочия; аудитору предоставляется просмотр результатов без изменения настроек.
Характеристики и возможности
| Класс | Breach and Attack Simulation (BAS) |
|---|---|
| Назначение | Автоматизированное тестирование защищённости и моделирование цепочек атак |
| Организация проверок | Задания, сценарии и кампании; изоляция выполнения в Docker |
Стоимость и условия поставки
Стоимость — по запросу
Стоимость и условия предоставления согласуются для выбранного решения, состава поставки и объёма использования.
Подберём лицензию или аппаратное исполнение под вашу инфраструктуру. Состав поставки, срок действия, число защищаемых объектов, обновления и техническая поддержка уточняются при подготовке предложения.
Обследование, внедрение, интеграция, настройка политик и сопровождение согласуются отдельно. Объём работ определяется задачами защиты и действующей ИТ-инфраструктурой.
Описание и возможности — по официальным материалам производителя. Актуальные версии, совместимость и состав лицензии уточняются при подборе.
Официальные материалы
Соберём решение для вашей системы защиты
Расскажите о задачах, действующей инфраструктуре и требованиях к безопасности. Согласуем состав оборудования и программного обеспечения, проверим совместимость и спланируем внедрение. Поможем с лицензиями, настройкой и дальнейшим сопровождением. Поставляем решения заказчикам по всей России; объём внедрения и формат сопровождения согласуем индивидуально.
Связаться с намиДля государственных и корпоративных заказчиков
Работаем с заказчиками по 44-ФЗ, 223-ФЗ и 275-ФЗ, а также с корпоративными заказчиками. Участвуем в закупочных процедурах любой степени сложности.
Готовим всю необходимую документацию для осуществления закупки, включая технические задания, коммерческие предложения и анализ рынка.